
『太平洋电脑网』黑客利用Windows驱动程序漏洞关闭防病毒软件
【『太平洋电脑网』黑客利用Windows驱动程序漏洞关闭防病毒软件】安全公司Sophos警告说 , 新的勒索软件攻击使用了易受攻击的技嘉驱动程序 , 试图闯入Windows系统 , 然后禁用正在运行的安全软件 。该攻击基于2018年在技嘉驱动程序中发现的安全漏洞 , 该安全漏洞在CVE-2018-19320中有详细说明 。
文章图片
该驱动程序在技嘉确认该错误后已被废弃 , 它允许恶意攻击者利用此漏洞来尝试访问设备并部署第二个驱动程序 , 目的是杀死系统当中的杀毒产品 。 Sophos表示 , 第二个驱动程序会不遗余力地杀死属于端点安全产品的进程和文件 , 绕过篡改保护 , 使勒索软件能够在不受干扰的情况下进行攻击 。 这是安全研究人员第一次观察到勒索软件运送一个 微软 联合签名的第三方驱动程序来修补内存中的 Windows 内核 , 以加载自己未签名的恶意驱动程序 , 并从内核空间中删除安全应用程序 。
文章图片
这次黑客使用的勒索软件称为RobbinHood , 它要求受害者付款以解锁其文件 。 赎金记录上写着 , 如果他们不付款 , 价格每天就会增加1万美元 。 利用技嘉gdrv.sys驱动程序的可执行文件称为Steel.exe , 它提取Windows temp文件夹中名为ROBNR.exe的文件 , 该文件依次提取两个不同的驱动程序 , 一个由Gigabyte开发(易受攻击) , 另一个用于禁用受损设备上的防病毒软件 。 一旦该漏洞被利用 , Windows驱动程序签名强制将被禁用 , 从而允许启动恶意驱动程序 。
Sophos表示 , 除了在勒索软件攻击中保持安全的常用做法外 , 没有什么可以帮助用户阻止该漏洞被黑客利用 。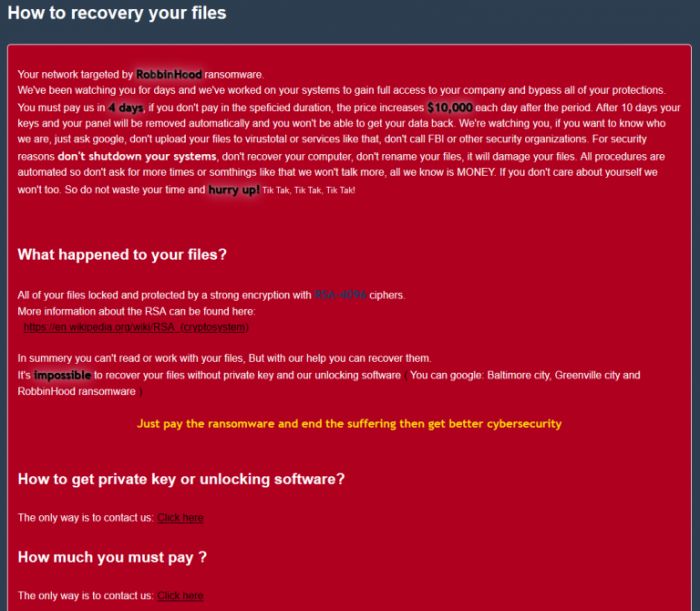
文章图片
【来源:cnBeta.COM】
推荐阅读





- 普通车|德系商务风对阵美式运动范 迈腾 VS 迈锐宝XL
- 普通车|选商务还是要运动? 迈腾 VS 君威
- 商家通过低保户购物而把自己的利润返还赠送低保户安装宽带或者旧电脑可行吗
- 当下电脑城/电子城/数码城的业务日益萧条,作为普通的创业者该怎样转变思路从而突围
- 大部分黑客或安全研究员读的是啥「大学专业 」
- 汽车知识|一决高下 四款紧凑型车谁更值得买?
- 分享分享你生活中除游戏外,遇到过哪些恨电脑配置不够的情况
- 通过物理地址和IP地址能监控到啥
- 带电源的移动硬盘插电脑上就黑屏咋办
- 怎么样将家里的液晶电视和笔记本电脑连接