
雷柏|网站提示SSL证书风险的原因及解决方法
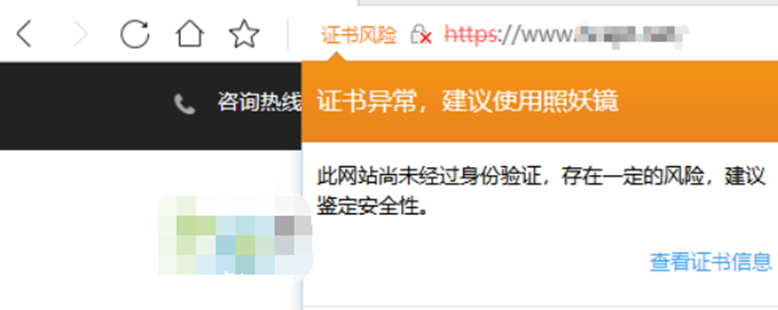
如今 , 网站由http升级为https已经成为一种趋势 , 这需要用到SSL证书 , 网站安装SSL证书即可保障网站传输的安全性 , 避免出现信息被泄露和篡改 。 但是 , 有时候明明网站安装了SSL证书还会提示证书风险是什么原因呢?
这就可能涉及到多种原因 , 接下来安信证书依次说明原因和解决方法:
1、网站所在WEB服务器是否正确的安装了SSL证书
这个问题可以通过网页HTTPS访问站点来测试;安装的具体办法会因为客户选择的WEB服务器不同而不同 , 这种时候选择一家有安装技术支持的证书提供商是一个不错的选择 。
2、网页内有HTTP链接资源
这种是非常常见的情况 , 出现这个问题的主要原因就是网页使用了HTTP的图片链接 , 这时候仅仅需要将原先使用的HTTP修改为HTTPS即可解决 。
3、证书链是否完整
这种情况并非一定会出现 , 部分浏览器内会有证书商的证书链文件而有的则不会 , 再加上客户在安装时仅安装了用户证书 , 这时候浏览器就会提示风险;此时可以联系证书提供商进行检查 , 并提供技术服务 。
4、域名与所使用的证书已过期或不匹配
这种提示多数会在续费证书的客户和使用各类控制面板的客户中出现 , SSL证书的“续费”和其他商品不一样 , 证书商会对申请证书的企业或者证书重新进行一次审核 , 通过后才会签发证书 , 这时如果没有在WEB服务器上替换新的证书 , 旧证书到期后就会被浏览器提示证书风险;部分使用控制面板的用户 , 控制面板内会帮用户的网站自动生成一张自签的证书 , 这张自签证书需要删除后用户上传的新的证书才会生效 。
5、证书签发机构是可信的CA机构
出现这种情况较少 , 一般是客户使用了自签证书 , 即证书不是受信任的CA机构签发的 , 自然就不受浏览器信任了 。
6、TLS版本过低
SSL/TLS 系列中有六种协议:SSL v2 , SSL v3 , TLS v1.0 , TLS v1.1 TLS v1.2 和TLS v1.3;TLS v1.2和TLS v1.3是目前公认的安全的协议 , 这个可以在服务器内关闭低版本的TLS协议启用新版本的协议 。
7、加密强度低的加密套件
这里建议使用128位的AEC、GCM进行安全加密和身份验证;秘钥交换机制使用ECDHE_RSA 。
【雷柏|网站提示SSL证书风险的原因及解决方法】SSL证书是实现HTTPS访问必不可少的组件 , SSL的安全也是随着时代的发展而不断升级的 , 选择优质的SSL证书提供商会节省时间 , 提高效率 。
推荐阅读






- 耳垂皱褶|看到耳垂皱褶就提示有心脏病吗?
- 血糖|血糖节节攀升时,人体会给出哪些提示?早知早预防?
- 降水|中东部大部迎弱降水
- 疾控|速看!桂林疾控最新提示
- 慢性乙型肝炎|乙型肝炎抗病毒治疗后ALT升高提示肝癌风险增加
- 肝脏|医生提示:在生活中注意这2件事,可有效保护肝脏,防止其病变
- 传染病|甘肃省疾控中心提示:三月谨防六种传染病
- 蜜蜂|蜜蜂酿蜜要用多少花?
- 小龙虾|42岁男子吃小龙虾险送命,提示:小龙虾虽好吃,这一种人碰不得
- 蜂群|蜂群流蜜期的五项管理