
「中国青年网」学习平台“刷分”工具隐藏勒索病毒,360安全大脑全力支持解密恢复
在疫情胶着的特殊时期 , 全民上下一盘棋 , 坚持自我隔离解除疫情;而在不能随意外出的日子里 , 也恰恰是大家学习锻炼、提升自我、补强固弱的大好时机 。
然而 , 正当大家在学习平台“花式打卡”破纪录时 , 打着刷分旗号的勒索病毒也开始在网络流窜 。 近日 , 360安全大脑就监测发现一新增勒索病毒 , 并根据其勒索信息中黑客留下的联系邮箱payfor_hackedsecret@protonmail.com , 将该勒索病毒命名为HackedSecret勒索病毒 。
经360安全大脑分析发现 , 该勒索病毒虽藏匿于一刷分软件压缩包中 , 但刷分是假 , 加密文件勒索赎金是真 , 目前已有不明真相的网友中招 。 不过广大用户无需过分担忧 ,360安全大脑已第一时间实现对该勒索病毒的拦截查杀和解密恢复 。
刷分软件压缩包暗藏“毒瘤” , 勒索病毒自导自演限时“撕票”大戏
从360安全大脑分析数据来看 , HackedSecret勒索病毒藏匿的刷分软件压缩包 , 解压后会出现多达60余个的文件 , 这让这款软件看起来更加“复杂”、更加“正规” 。
而事实上 , 这些库文件、资源文件竟然无一是真正的刷分工具 , 不仅没有实际作用 , 而且存在的目的只是为迷惑用户隐藏勒索病毒 。 所以如下图所见 , 在一堆“阵势唬人”的英文名称文件中 , 图标唯一写有“学习”中文字样的“.exe” 程序 , 才是黑客极力隐藏 , 并能完全脱离其他文件独立运行的勒索病毒真身 。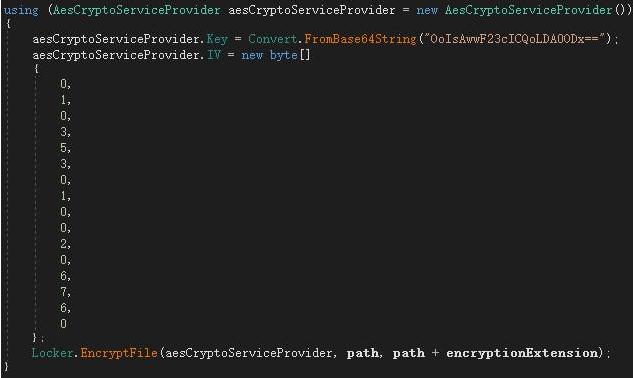
文章图片
用户不幸中招后 , 电脑屏幕上就会出现勒索信息提示窗口 。 360安全大脑对中英对照的勒索信息进行了分析 , 从Chinglish风的中英对照文字推测 , 该勒索病毒极有可能出自国人之手 。
而从勒索信息中的内容来看 , 该勒索病毒作者索要赎金为0.13个比特币或11个门罗币 , 若不及时支付赎金 , 则将进入60分钟倒计时 , 宣称“每小时将有10000个文件被摧毁!” 。 但实际上这只是勒索病毒作者自导自演的“撕票”戏码 , 并不会真正摧毁已加密文件 。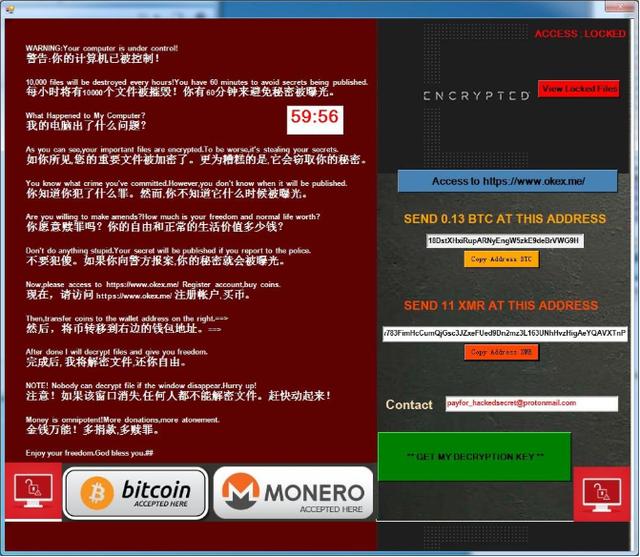
文章图片
勒索病毒HackedSecret虚张声势 , 360安全大脑已支持解密恢复
经360安全大脑进一步研判确认 , HackedSecret勒索病毒本身功能并不复杂 , 但由于目标加密文件格式种类多达200余种 , 所以威胁不容小觑 。 从勒索病毒加密过程来看 , 感染HackedSecret后该勒索病毒会首先锁定目标文件 , 随后通过判断文件大小是否小于10000000字节(约9.5MB左右) , 并排除勒索病毒所在目录或C:\Windows目录文件 , 便会对其他目录下的文件进行加密 。
文章图片
【「中国青年网」学习平台“刷分”工具隐藏勒索病毒,360安全大脑全力支持解密恢复】值得一提的是 , 该勒索病毒所用加密算法是十分常见的AES对称加密算法 , 甚至AES密钥和IV向量都已内置在病毒中 , 可见该勒索病毒病并不十分复杂 。 在发现HackedSecret勒索病毒的第一时间 , 360安全大脑极速出击 , 并已经完成对该勒索病毒的解密支持 。 如有用户不慎中招 , 可选择360解密大师一键解锁加密文件 。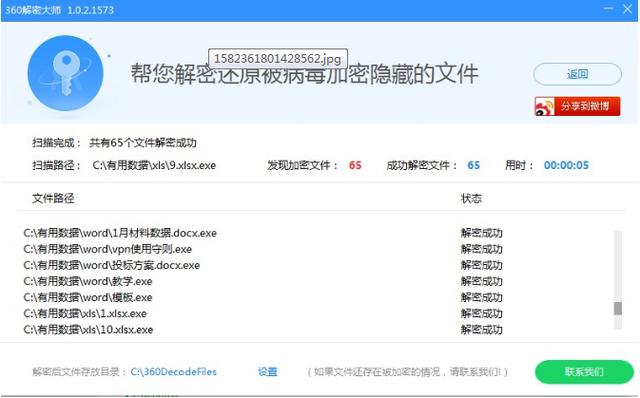
文章图片
尽管 , 学习打卡涨粉数 , 应该靠奋斗和努力得来 , 而不应该靠走捷径获得;但“伪刷分真勒索”的勒索病毒直接侵害广大用户的个人利益和数据安全 , 实属可恶至极 。
幸好 , 360解密大师作为全球规模最大、最有效的勒索病毒解密工具 , 已经可以有效支持三百余种勒索病毒的解密 。 而且 , 针对HackedSecret等日渐嚣张的新增勒索病毒 , 360安全大脑给出如下安全建议:
推荐阅读








- 江西省食品安全溯源平台上线揭开食品的“来龙去脉”
- #医保云#备案报销手机搞定 看病买药“一码通行” 江苏医保云平台上线试运行
- 市行政■盐城不动产交易一体化平台跑出全省最快加速度
- 联合国大数据全球平台中国区域中心在杭州成立
- “艺术无障碍平台”正式启动
- 汽车|马自达全新CX-5曝光!搭直列六缸引擎/后驱平台
- 大丰|盐城大丰开通智慧养老服务平台 已完成17万次上门服务
- 汽车知识|大变化!下一代马自达CX-5将搭载直列六缸+后驱平台
- |淮阴水政充分利用“双随机”平台 促进执法公平公正
- 汽车|现代E-GMP平台发布,对比大众MEB、丰田e-TNGA实力几何?