
环球网■最多200美元 黑客就能用微型芯片破解硬件防火墙
一年多前 , 《彭博商业周刊》以一个爆炸性的话题抢占了网络安全领域:苹果、亚马逊等大型科技公司使用的服务器中的超微主板被悄悄植入了米粒大小的芯片 , 这样黑客就可以深入这些网络进行间谍活动 。 苹果、亚马逊和Supermicro都强烈否认了这一报道 。 国家安全局声称这是虚惊一场 。 世界黑客大会授予它两个“安全奥斯卡奖” , 分别是“最夸张的漏洞奖”和“最史诗般的失败奖” 。 尚无后续报告确认其所提到的内容 。
但是 , 即使这个故事的事实尚未得到证实 , 安全部门警告说 , 它所描述的可能的供应链攻击实在是太真实了 。 毕竟 , 根据举报人爱德华·斯诺登的泄密 , 美国国家安全局一直在做类似的事情 。 现在 , 研究人员更进一步 , 展示了如何在公司的硬件供应链中轻松廉价地植入难以检测的微小间谍芯片 。 其中一个研究人员已经证明 , 它甚至不需要国家政府资助的间谍机构就可以将其实施——只需要一个积极进取的硬件黑客 , 拥有正确的访问权限以及价值低至200美元的设备 , 就可以实施 。
在本月晚些时候的CS3sthlm安全会议上 , 安全研究员Monta Elkins将展示他如何在自己的地下室创建这个硬件黑客的概念验证版本 。 他打算向世人证明 , 间谍、犯罪分子或具有最低技能的破坏者如何轻松地以低预算在企业IT设备中植入芯片 , 为自己提供隐身的后门访问权限 。 (全部披露:我将在同一个会议上发言 , 该会议为我的旅行支付了费用 , 并向与会者提供了我即将出版的书的副本 。 )仅在网上订购了一个150美元的热风焊接工具、40美元的显微镜和一些2美元的芯片 , Elkins能够以某种方式更改Cisco防火墙 。 他说大多数IT管理员可能不会注意到这一点 , 但却可以让远程攻击者获得深层的控制 。
“我们认为这些东西是如此神奇 , 但它其实并不难 , ” Elkins说 , 他是工业控制系统安全公司FoxGuard的“首席黑客” 。 “通过向人们展示这个硬件 , 我希望让它变得更真实 。 它不是神奇的 , 更不是天方夜谭 。 我可以在我的地下室做这件事 。 有很多人比我聪明 , 他们可以几乎不花钱就做成这件事 。 ”
防火墙中的指甲
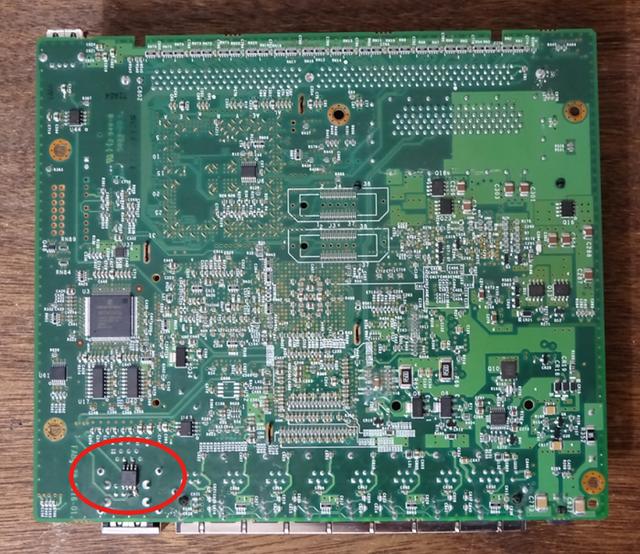
Elkins在一块2美元的Digispark Arduino板上发现了一块面积约5平方毫米的ATtiny85芯片 。 不算是一个米粒大小 , 但比细手指指甲小 。 在将代码写入该芯片后 , Elkins将其从Digispark板上拆下并焊接到Cisco ASA 5505防火墙的主板上 。 他装在了一个不显眼的地方 , 不需要额外的布线 , 并且可以让芯片访问防火墙的串行端口 。
下图显示了在防火墙板复杂的情况下——即使在ASA 5505相对较小的6乘7英寸防火墙板尺寸的情况下 , 芯片很难被发现 。 Elkins说 , 他可以使用更小的芯片 , 但他最后选择了Attiny85 , 因为它更容易编程 。 他说 , 他还可能在防火墙板上的几个射频屏蔽“罐”之一中更巧妙地隐藏了自己的恶意芯片 , 但他希望能够在CS3sthlm会议上展示该芯片的位置 。
环球网■最多200美元 黑客就能用微型芯片破解硬件防火墙//联盟头条 http://toutiao.caoding.cn/
Cisco ASA 5505防火墙主板的底部 , 红色椭圆形表示Elkins添加的5平方毫米的芯片 。
环球网■最多200美元 黑客就能用微型芯片破解硬件防火墙。一旦防火墙在目标的数据中心启动 , Elkins就编程他的小型可偷渡芯片进行攻击 。 它冒充安全管理员 , 将他们的计算机直接连接到该端口 , 从而访问防火墙的配置 。 然后芯片触发防火墙的密码恢复功能 , 创建一个新的管理员帐户 , 并获得对防火墙设置的访问权限 。 Elkins说 , 他在实验中使用了Cisco的ASA 5505防火墙 , 因为这是他在eBay上找到的最便宜的防火墙 。 但他说 , 任何在密码丢失的情况下提供这种恢复功能的Cisco防火墙 , 这种方法都奏效 。 Cisco在一份声明中说:“我们致力于透明度中 , 并正在调查研究人员的发现 。 如果发现客户需要注意的新信息 , 我们将通过正常渠道进行沟通 。 ”
Elkins说 , 一旦恶意芯片能够访问这些设置 , 他的攻击就可以更改防火墙的设置 , 从而使黑客可以远程访问设备 , 禁用其安全功能 , 并使黑客可以访问并看到所有连接的设备日志 , 而且这些都不会提醒管理员 。 “我基本上可以改变防火墙的配置 , 让它做任何我想做的事情 。 ” Elkins说 。 Elkins还说 , 如果进行更多的反向工程 , 还可以重新编程防火墙的固件 , 使其为用于监视受害者的网络建立一个更全面的立足点 , 尽管对于这个概念的证明还在进行中 。
尘埃斑点
在Elkins的工作之前 , 他曾尝试更精确地再现彭博社在其供应链劫持场景中描述的那种硬件黑客攻击 。 作为去年12月在Chaos Computer Conference大会上发表的研究报告的一部分 , 独立安全研究员Trammell Hudson为Supermicro电路板建立了概念验证 , 该电路板试图模仿彭博社故事中描述的黑客的技术 。 这意味着在超级微型主板上植入一块芯片 , 可以访问其基板管理控制器(或称BMC) , BMC是一种允许远程管理的组件 , 为黑客提供对目标服务器的深度控制 。
Hudson过去曾在桑迪亚国家实验室工作 , 现在经营着自己的安全咨询公司 。 他在超级微板上找到了一个点 , 在那里他可以用自己的芯片替换一个微小的电阻器 , 从而可以实时更改进出BMC的数据 , 这正是彭博社所描述的那种攻击 。 然后 , 他使用了所谓的现场可重编程门阵列(一种有时用于原型定制芯片设计的可重编程芯片)来充当恶意拦截组件 。
环球网■最多200美元 黑客就能用微型芯片破解硬件防火墙。“对于一个想要花钱的对手来说 , 这不会是一项困难的任务 。 ”安全研究员Trammell Hudson说 。
Hudson的FPGA面积不到2.5平方毫米 , 只比它在超级微型板上替换的1.2毫米面积的电阻器略大一些 。 但他说 , 在真正的概念验证风格中 , 他实际上并未尝试隐藏该芯片 , 而是用一堆布线和鳄鱼夹将其连接到板上 。 然而 , Hudson认为 , 一个真正的攻击者拥有制造定制芯片所需的资源——可能要花费数万美元——可以进行一个更为隐蔽的攻击 , 制造出一个执行相同BMC篡改功能的、比电阻占地面积小得多的芯片 。 Hudson说 , 结果甚至可能只有百分之一平方毫米 , 远远小于彭博社所说的米粒大小 。
Hudson说:“对于一个想花钱的对手来说 , 这并不是一项困难的任务 。 ”
超微在一份声明中说:“对于一年多前的虚假报道 , 我们没有必要作进一步评论 。 ”
但Elkins指出 , 他那基于防火墙的攻击远远不需要那么复杂 , 完全不需要那个定制芯片 , 只需要2美元一个的芯片就好了 。 Elkins说:“不要因为你认为有人需要芯片制造厂来做这种芯片而轻视这次攻击 。 基本上 , 任何一个电子爱好者都可以在家里做一个这样的版本 。 ”
Elkins和Hudson都强调 , 他们的工作并不是为了证实彭博社关于在设备中植入微型芯片的供应链攻击故事 。 他们甚至不认为这可能是平常常见的攻击;两位研究人员都指出 , 尽管不一定具有相同的隐蔽性 , 传统的软件攻击通常可以让黑客获得同样多的访问权限 。
但Elkins和Hudson都认为 , 通过劫持供应链所进行基于硬件的间谍活动仍然是一个技术现实 , 而且要比世界上许多安全管理员所意识到的要容易实现 。 “我想让人们认识到 , 芯片植入物并不是想象中的那样 。 它们相当简单 , ” Elkins说 。 “如果我能做到这一点 , 有几亿预算的人可能已经做了一段时间了 。 ”
推荐阅读





- 环球网林郑月娥三谈香港国家安全立法:将尽全力宣传和解释重要性,抗衡无理攻击和肆意诋毁
- 环球网刚刚,王毅回答环球时报—环球网提问,谴责美方“三无产品”
- 环球网王毅:病毒源头问题上,中方与美国一些政客之间的分歧,是真相与谎言的距离,是科学与偏见的对比
- 环球网港媒:近230万市民联署,支持香港就国家安全立法
- 环球网王毅:利用一切机会对中国抹黑的政治病毒正在美国扩散
- 五大联赛进球最多的中国球员是谁?
- 你和同桌说的最多的一句话是?|团团有话说
- 大型水陆两栖飞机鲲龙AG600今年海上首飞:单次最多可救50名遇险人员
- 说说你为什么卸载了王者荣耀?队友太坑?排位连跪?第四个原因才是最多的
- 特斯拉美国两大工厂正恢复正常运转 员工最多无薪休假至5月底