
『太平洋电脑网』研究人员发现针对Chrome扩展程序的大型恶意软件操作
安全研究人员 Jamila Kaya 每天都会检查一些与线上数字威胁有关的内容 , 结果偶然发现了针对 Google Chrome 浏览器扩展程序的大型恶意软件操作 。此事引发了为期两个月的调查 , 并导致谷歌清理了网上应用店的 500 多款扩展程序 。 遗憾的是 , 已经有超过 170 万名 Chrome 用户安装了她发现的首批问题扩展 。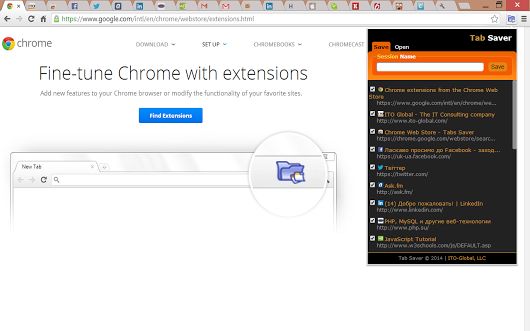
文章图片
资料图(来自:Google , via BGR )
在新发布的报告中 , 其揭示了幕后是一场持续至少两年、且相当活跃的大规模恶意软件行为 。
Jamila Kaya 在第一时间向思科 Duo 安全团队取得了联系 , 询问了与 Chrome 扩展程序相关的诸多问题 。
【『太平洋电脑网』研究人员发现针对Chrome扩展程序的大型恶意软件操作】结果发现这些扩展感染了浏览器 , 涉及某些较大型活动的部分数据泄露 。
文章图片
文章图片
报告指出 , 这些扩展通常以‘广告即服务’的形式呈现 。 Jamila 发现它们是山寨插件网络的一部分 , 且其拥有几乎相同的功能 。
通过合作 , 安全人员借助 CRXcavator.io 对几十款扩展进行了研究 , 最终在 170 万用户中识别出了 70 个与之匹配的模式 , 然后向谷歌汇报了相关问题 。
Duo 团队补充道:“别有居心者越来越多地披上了合法的外衣 , 以掩盖其在互联网上的恶意行为” 。
被滥用最多的 , 就是广告 Cookie 的使用和其中的重定向 。 作为一种‘恶意广告’技术 , 其很难被外界所发现 。
恶意广告经常在其它程序中出现 , 且形式相当多样 , 包括广告欺诈、数据泄露、网络钓鱼、以及监视和利用 。
在涉及广告 手机 和欺诈的大多数恶意活动中 , 也经常能够见到它的身影 。
据悉 , 这些恶意扩展中的代码 , 有时会将用户重定向道百思买或梅西百货等网站的返利链接、或者可能托管了恶意软件的站点 。
在将问题上报后 , 谷歌方面也给出了回应 。 该公司发言人称 , 谷歌会在发现违反政策的问题时发出警告并采取行动 。
此外 , 该公司还会定期执行发起扫描 , 以检查扩展程序中是否包含类似的技术和代码滥用 。
【来源:cnBeta.COM】
推荐阅读







- 普通车|德系商务风对阵美式运动范 迈腾 VS 迈锐宝XL
- 普通车|选商务还是要运动? 迈腾 VS 君威
- 商家通过低保户购物而把自己的利润返还赠送低保户安装宽带或者旧电脑可行吗
- 当下电脑城/电子城/数码城的业务日益萧条,作为普通的创业者该怎样转变思路从而突围
- 汽车知识|一决高下 四款紧凑型车谁更值得买?
- 分享分享你生活中除游戏外,遇到过哪些恨电脑配置不够的情况
- 通过物理地址和IP地址能监控到啥
- 带电源的移动硬盘插电脑上就黑屏咋办
- 怎么样将家里的液晶电视和笔记本电脑连接
- 一个非专业人士适合哪款苹果电脑