
太平洋电脑网■微软证实影响Windows 10操作系统的SMBv3协议漏洞
微软已经确认 , 在 Windows 10 操作系统的最新版本中 , 存在着一个 SMBv3 网络文件共享协议漏洞 。该协议允许计算机上的应用程序读取文件 , 以及向服务器请求服务 。 然而新曝光的严重漏洞或被攻击者利用 , 在 SMB 服务器或客户机上执行远程代码 。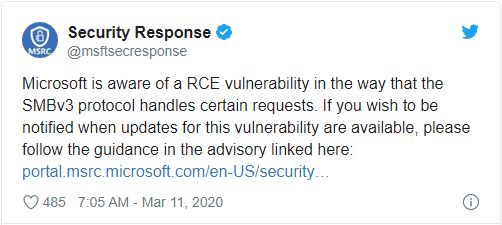
文章图片
该公司在昨日的安全公告中解释称:该漏洞影响 1903 / 1909 版本的 Windows 10 和 Windows Server 操作系统 。 庆幸的是 , 目前尚无漏洞被利用的报告 。
据悉 , 未经身份验证的攻击者 , 可将特制数据包发送到目标 SMBv3 服务器 。 得逞之前 , 攻击者需配置恶意的 SMBv3 服务器 , 并诱使用户连接到该服务器 。
需要注意的是 , 在宣布漏洞的同一天 ,微软 并未在“星期二补丁”中修复这一缺陷 。 有鉴于此 , 该公司建议 IT 管理人员禁用 SMBv3 压缩功能 , 以防止攻击者借此发起攻击 。
【太平洋电脑网■微软证实影响Windows 10操作系统的SMBv3协议漏洞】至于更多替代方法 , 亦可查阅微软门户网站( ADV200005 )提供的详细信息 。 如果一切顺利 , 其有望在下月的“补丁星期二”那天得到正式修复 。
如有需要 , 还可订阅微软的安全通知服务 , 以及时知晓后续进展 。
【来源:cnBeta.COM】
推荐阅读



- 普通车|德系商务风对阵美式运动范 迈腾 VS 迈锐宝XL
- 普通车|选商务还是要运动? 迈腾 VS 君威
- 商家通过低保户购物而把自己的利润返还赠送低保户安装宽带或者旧电脑可行吗
- 当下电脑城/电子城/数码城的业务日益萧条,作为普通的创业者该怎样转变思路从而突围
- 汽车知识|一决高下 四款紧凑型车谁更值得买?
- 分享分享你生活中除游戏外,遇到过哪些恨电脑配置不够的情况
- 通过物理地址和IP地址能监控到啥
- 带电源的移动硬盘插电脑上就黑屏咋办
- 怎么样将家里的液晶电视和笔记本电脑连接
- 一个非专业人士适合哪款苹果电脑